沙盒隔离 — 只访问用户授权的文件夹
为什么沙盒隔离重要
假设 AI 出了 bug 或者被恶意指令诱导——让它去删你的文件、去读你的隐私数据、去调用不该调用的 API。如果 AI 有全盘文件权限,后果不堪设想。
沙盒隔离就是在 AI 和你的数据之间加一道权限墙:AI 只能碰你允许它碰的东西,其他一切它看不到也碰不到。
UniClaw 的沙盒设计
UniClaw 安卓版
安卓版是云端托管模式——AI 跑在产品方的服务器上,执行时的沙盒是:
- 智能体实例隔离:每个用户的智能体在独立的执行环境里运行,互不影响
- 上传文件隔离:用户上传的文件存在独立存储区,只有对应用户的智能体能访问
- 执行结果隔离:AI 的执行结果(生成的文档、表格等)存在用户自己的账户下
元景 UniClaw 桌面企业版
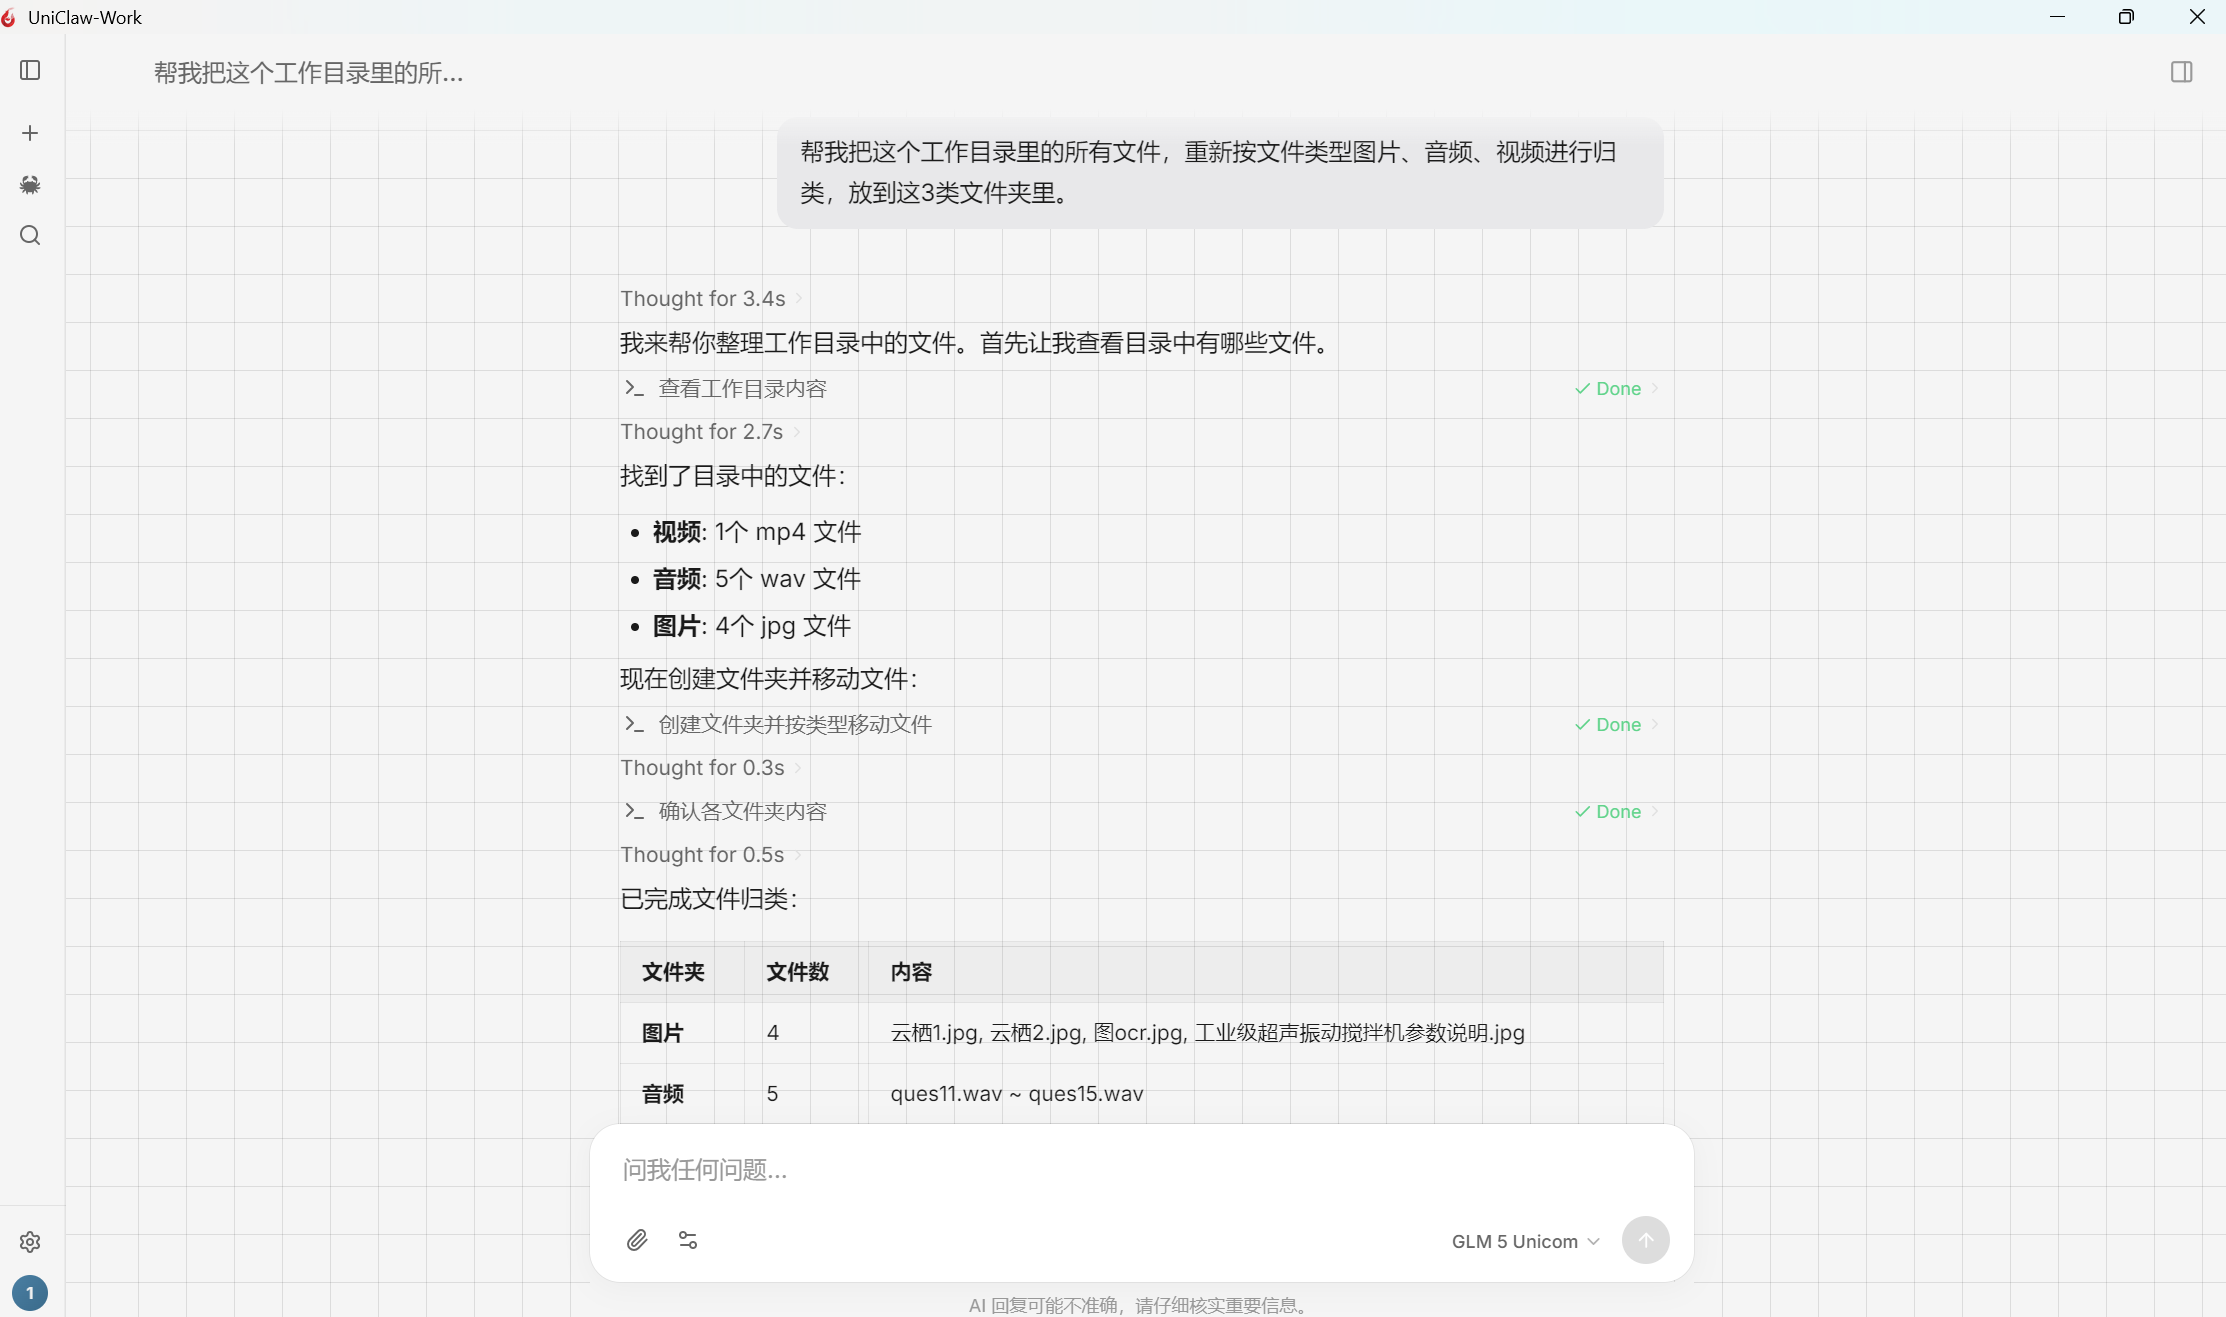
企业版是本地虚拟机隔离——这是最严格的沙盒:
- AI 运行在一个独立的虚拟机里
- 虚拟机默认没有任何外部文件系统访问权限
- 用户手动授权哪些文件夹让 AI 访问
- 未授权的文件夹 AI 不可见、不可访问、更不可修改
- 即使 AI 出问题,也只能影响被授权的那部分文件
随身版
U 盘随身版的沙盒是硬件级的——整个智能体运行在 U 盘里的隔离环境中,插到任何电脑上都不会影响电脑本身的系统。
和普通应用的权限模型区别
普通安卓应用会索要一堆权限(通讯录、位置、相机、存储……),用户只能"要么全开要么不用"。UniClaw 的沙盒隔离更细粒度:
- 不需要全盘存储权限
- 上传什么文件 → AI 只能访问这些文件
- 指定什么资源 → AI 只能用这些资源
- 不需要的权限一概不申请
沙盒不是万能的
沙盒隔离是最后一道防线,不能替代你对 AI 指令的审查:
- 你让 AI 做什么,它就做什么——沙盒只限制它的操作范围,不限制它服从你的指令
- 还是要对发给 AI 的指令负责:不要让它删你不想删的文件
- 重要数据不要上传给 AI——最安全的数据处理方式是不上传
相关
安全不只是沙盒——零暴露架构是网络层面的安全:→ 零暴露安全